Ratgeber · Informationssicherheit
Vom ersten Auftrag zum gelebten Sicherheitsprozess
Ein ISMS beginnt mit Entscheidungen über Ihren Betrieb. Welche Informationen sind wichtig, wer trägt Verantwortung und woran erkennen Sie ausreichenden Schutz? Dieser Beitrag zeigt, wie Sie den Einstieg organisieren und aus ersten Unterlagen einen dauerhaft betreibbaren Prozess entwickeln.
KI-generierte Illustration
Den Auftrag der Leitung konkret festhalten
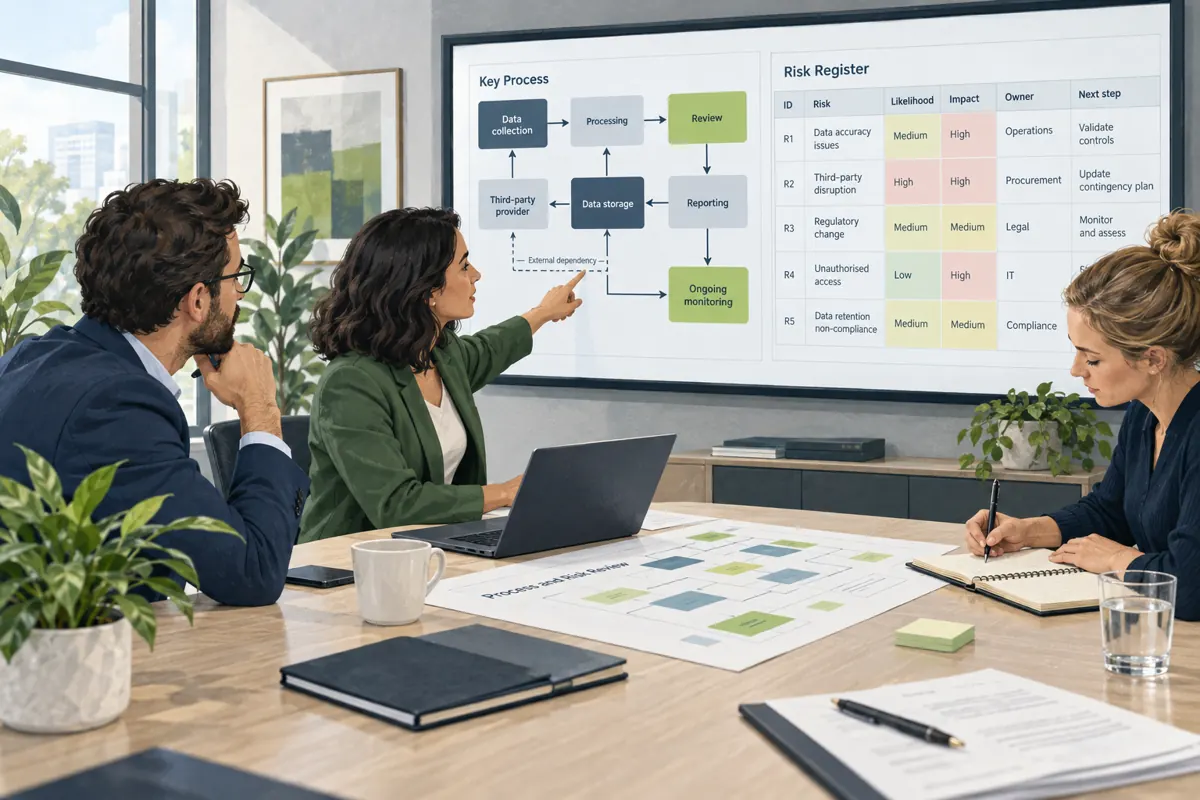
Ein Projekt zur Einführung eines Managementsystems benötigt einen erkennbaren Auftrag. Darin stehen der Anlass, das erwartete Ergebnis und die verantwortliche Leitung. „Mehr Sicherheit“ ist als Ziel zu unbestimmt. Beschreiben Sie stattdessen, welche Entscheidungen künftig verlässlich möglich sein sollen. Das kann die Bewertung wichtiger Betriebsrisiken oder die nachvollziehbare Steuerung von Schutzmaßnahmen sein. Wenn eine externe Prüfung den Anlass bildet, wird deren geplanter Umfang ebenfalls festgehalten.
Klären Sie früh, welche Zeit die beteiligten Personen tatsächlich aufbringen können. Eine zusätzliche Aufgabe ohne verfügbare Kapazität führt schnell zu Unterlagen, die nach der ersten Erstellung liegenbleiben. Die Verantwortung für das Gesamtvorhaben und die fachliche Mitarbeit werden deshalb getrennt benannt. Fachbereiche liefern Informationen zu ihren Prozessen. Die IT erklärt technische Abhängigkeiten. Die Leitung entscheidet über Prioritäten und Ressourcen.
Der Auftrag sollte auch den Umgang mit offenen Entscheidungen regeln. Wenn Fachbereiche unterschiedliche Anforderungen stellen, braucht es einen benannten Entscheidungsweg. Damit werden Konflikte bearbeitbar, bevor sie die gesamte Einführung verzögern.
Den Geltungsbereich verständlich abgrenzen
Der Geltungsbereich beschreibt, welche organisatorischen Einheiten, Prozesse und Informationen betrachtet werden. Beginnen Sie mit einer verständlichen Beschreibung Ihrer Leistungen. Welche Abläufe müssen funktionieren, damit Sie Ihre Verpflichtungen erfüllen können? Anschließend werden die dafür benötigten Anwendungen, Personen und externen Leistungen zugeordnet. Eine reine Serverliste erklärt diesen Zusammenhang noch nicht. Sie wird erst im Bezug zu den Geschäftsprozessen aussagekräftig.
Achten Sie besonders auf Schnittstellen. Ein ausgelagerter Dienst kann außerhalb Ihrer direkten technischen Kontrolle liegen und trotzdem für einen betrachteten Prozess entscheidend sein. Seine Bedeutung verschwindet nicht durch die Auslagerung. Ebenso können gemeinsam genutzte Personalprozesse oder zentrale Anmeldedienste mehrere Bereiche verbinden. Beschreiben Sie solche Abhängigkeiten ausdrücklich, damit die Grenze des Vorhabens keine wesentlichen Risiken unsichtbar macht.
Ein zunächst überschaubarer Umfang kann sinnvoll sein, wenn er fachlich zusammenhängend und ehrlich beschrieben ist. Dokumentieren Sie, was er umfasst und welche Bereiche später hinzukommen sollen. Ergebnisse aus diesem Umfang dürfen anschließend nicht als Nachweis für ungeprüfte Teile des Unternehmens verwendet werden.
KI-generierte Illustration
Vorhandene Arbeit gezielt zusammentragen
Sammeln Sie zunächst, was bereits vorhanden ist. Dazu können Systemübersichten, Richtlinien, Verträge, Notfallkontakte und frühere Prüfberichte gehören. Notieren Sie zu jeder Unterlage, wer sie fachlich verantwortet und ob sie den aktuellen Stand beschreibt. Ein alter Dateiname oder ein jüngeres Speicherdatum sagt darüber wenig aus. Entscheidend ist, ob der Inhalt mit den tatsächlich genutzten Verfahren übereinstimmt.
Trennen Sie drei Arten von Lücken. Manchmal fehlt nur ein Beleg für eine vorhandene Maßnahme. Manchmal gibt es eine Vorgabe, die noch nicht umgesetzt wurde. In anderen Fällen ist überhaupt keine Regelung vorhanden. Diese Fälle benötigen unterschiedliche Arbeitsschritte. Eine vollständige Neufassung aller Dokumente wäre ebenso wenig zielführend wie die pauschale Übernahme ungeprüfter Vorlagen.
Besprechen Sie ausgewählte Abläufe direkt mit den ausführenden Personen. Lassen Sie beispielsweise erklären, wie ein neuer Zugriff beantragt oder ein ausgeschiedener Beschäftigter abgemeldet wird. Der Abgleich zwischen Beschreibung und tatsächlichem Ablauf liefert eine brauchbare Ausgangsbasis und zeigt, welche Informationen noch fehlen.
Risiken in ausführbare Aufgaben übersetzen
Betrachten Sie wichtige Informationen hinsichtlich Offenlegung, Veränderung und Nichtverfügbarkeit. Die Fachbereiche beschreiben die möglichen Folgen. Anschließend wird untersucht, welche Gefährdungen und Schwächen für den jeweiligen Prozess relevant sind. Daraus entsteht eine begründete Bewertung. Es geht dabei nicht darum, möglichst viele dramatische Szenarien zu sammeln. Die Analyse soll helfen, angemessene Entscheidungen über konkrete Schutzmaßnahmen zu treffen.
Formulieren Sie Aufgaben so, dass ihre Erledigung überprüft werden kann. Eine Maßnahme enthält ein Ergebnis, eine verantwortliche Person und einen vorgesehenen Termin. Ergänzen Sie, welche Information den Abschluss belegen soll. Bei einer Berechtigungsprüfung kann das eine freigegebene Übersicht der geprüften Konten und bearbeiteten Abweichungen sein. Bei einer Wiederherstellung ist ein dokumentierter Test geeigneter als die bloße Bestätigung eines Sicherungslaufs.
Abhängigkeiten gehören in den Plan. Wenn eine Aufgabe erst nach einer Systemumstellung möglich ist, wird dies sichtbar gemacht. Für die Zwischenzeit wird geprüft, ob ein zusätzlicher Schutz notwendig ist. So entstehen keine stillschweigend akzeptierten Lücken zwischen zwei Projekten.
KI-generierte Illustration
Mit wenigen wiederkehrenden Abläufen starten
Das Managementsystem benötigt einen Betriebsrhythmus. Legen Sie fest, wann Maßnahmen besprochen, Richtlinien überprüft und Änderungen bewertet werden. Ergänzen Sie Auslöser außerhalb dieses Kalenders. Eine neue zentrale Anwendung, ein erheblicher Vorfall oder ein Wechsel des Dienstleisters kann eine frühere Prüfung erforderlich machen. Die betroffenen Rollen sollten diese Auslöser kennen und wissen, wie sie eine Neubewertung anstoßen.
Halten Sie Besprechungen entscheidungsorientiert. Statt jede erledigte Kleinigkeit vorzulesen, betrachten Sie wesentliche Risiken, überfällige Aufgaben und notwendige Freigaben. Das Protokoll dokumentiert Entscheidungen und deren Gründe. Dadurch kann die nächste Runde prüfen, was sich seitdem verändert hat. Ein fortlaufend gepflegter Maßnahmenstand ist hierfür nützlicher als immer neue, voneinander abweichende Präsentationen.
Auch die Dokumentenpflege wird als reguläre Aufgabe verteilt. Jede zentrale Vorgabe erhält eine verantwortliche Stelle. Änderungen werden fachlich geprüft und den betroffenen Personen verständlich vermittelt. So bleibt der Sicherheitsprozess mit dem Arbeitsalltag verbunden und hängt weniger vom Wissen einer einzelnen Person ab.
Den Fortschritt an nachvollziehbaren Ergebnissen messen
Eine hohe Zahl erstellter Dokumente beweist noch keinen wirksamen Schutz. Prüfen Sie stattdessen, ob wichtige Entscheidungen getroffen wurden und Maßnahmen im vereinbarten Umfang funktionieren. Können Sie für einen ausgewählten Prozess den Schutzbedarf, die maßgeblichen Risiken und den aktuellen Bearbeitungsstand erklären? Sind die zuständigen Personen erreichbar und kennen sie ihre Aufgaben? Solche Fragen zeigen den Fortschritt greifbar.
Eine interne Überprüfung sollte auch widersprüchliche Nachweise erkennen. Wenn die Richtlinie eine regelmäßige Kontrolle fordert, muss nachvollziehbar sein, wann sie tatsächlich durchgeführt wurde. Fehlt dieser Beleg, wird der Punkt offen benannt. Die Einführung ist dadurch nicht wertlos. Sie liefert gerade dann Nutzen, wenn Unklarheiten rechtzeitig sichtbar und bearbeitbar werden.
PrivIQ unterstützt die strukturierte Arbeit mit Richtlinien, Risikoanalysen, Maßnahmen und Dokumentation. Operative Begleitung kann dabei helfen, den Einstieg mit vorhandenen Ressourcen zu organisieren. Für eine unabhängige Zertifizierung ist zusätzlich ein eigener Prüfprozess erforderlich. Ein brauchbares ISMS entwickelt seine Wirkung jedoch bereits durch verlässliche Entscheidungen und nachweisbar umgesetzte Aufgaben.
Häufige Fragen
Der Umfang muss zu Ihrem Ziel passen und fachlich sinnvoll abgegrenzt sein. Ein schrittweiser Einstieg ist möglich. Wichtige Abhängigkeiten dürfen dadurch nicht aus der Bewertung verschwinden. Ergebnisse gelten nur für den tatsächlich betrachteten Bereich.
Zunächst brauchen Sie klare Ziele, Verantwortlichkeiten und Abläufe. Eine passende Plattform kann die Dokumentation und Zusammenarbeit unterstützen. Welche Unterstützung sinnvoll ist, lässt sich besser entscheiden, wenn Umfang und vorhandene Arbeitsweise verstanden sind.
Benennen Sie eine Rolle mit ausreichendem Zugang zu Leitung, IT und Fachbereichen. Diese Person koordiniert die Arbeit. Sie kann jedoch nicht sämtliche fachlichen Bewertungen oder die Verantwortung der Geschäftsleitung allein übernehmen.
Ein erster Projektabschnitt kann enden, wenn vereinbarte Grundlagen und Abläufe eingeführt sind. Das Managementsystem selbst wird weiter betrieben. Änderungen, Kontrollen und Verbesserungen gehören dauerhaft dazu und benötigen festgelegte Zuständigkeiten.
Begrenzen Sie den ersten Arbeitsumfang nachvollziehbar und priorisieren Sie wesentliche Risiken. Nutzen Sie geeignete vorhandene Unterlagen. Wenige verlässlich betriebene Abläufe sind ein tragfähigerer Ausgangspunkt als eine umfangreiche Sammlung ungepflegter Dokumente.
Weiterlesen zum Thema
Passende Einordnungen und konkrete Schritte für Ihren Arbeitsalltag.
Sicherheitsrichtlinien, Risiken und Maßnahmen gemeinsam steuern. PrivIQ verbindet strukturierte Dokumentation mit operativer Begleitung.
Der Schutzbedarf verbindet Informationen und Systeme mit den Folgen eines Schadens. So gelangen Sie zu begründeten Prioritäten.
Gute Auditvorbereitung verbindet Anforderungen, Verantwortliche und überprüfbare Belege. Eine geordnete Ablage allein reicht dafür nicht.
Quellen und weiterführende Informationen
Redaktioneller Stand September 2026. Die Einordnung hängt vom konkreten Sachverhalt ab.
Planen Sie einen tragfähigen Einstieg
PrivIQ unterstützt Sie beim Aufbau Ihrer Sicherheitsorganisation. Klären Sie mit uns, welche Grundlagen vorhanden sind und welcher nächste Arbeitsschritt den größten Nutzen bringt.