PrivIQ · Leistungen
Informationen schützen und Verantwortung organisieren
Kundendaten, interne Unterlagen und verfügbare Systeme sichern Ihren Arbeitsalltag. PrivIQ unterstützt Sie dabei, Informationssicherheit als verlässlichen Prozess aufzubauen. Sie verbinden Richtlinien, Risikoanalysen, Maßnahmenplanung und Nachweise mit klaren Zuständigkeiten. Ausgangspunkt ist Ihr tatsächlicher Betrieb mit seinen Abhängigkeiten und vorhandenen Schutzmaßnahmen.
KI-generierte Illustration
Was ein tragfähiges Sicherheitsmanagement ausmacht
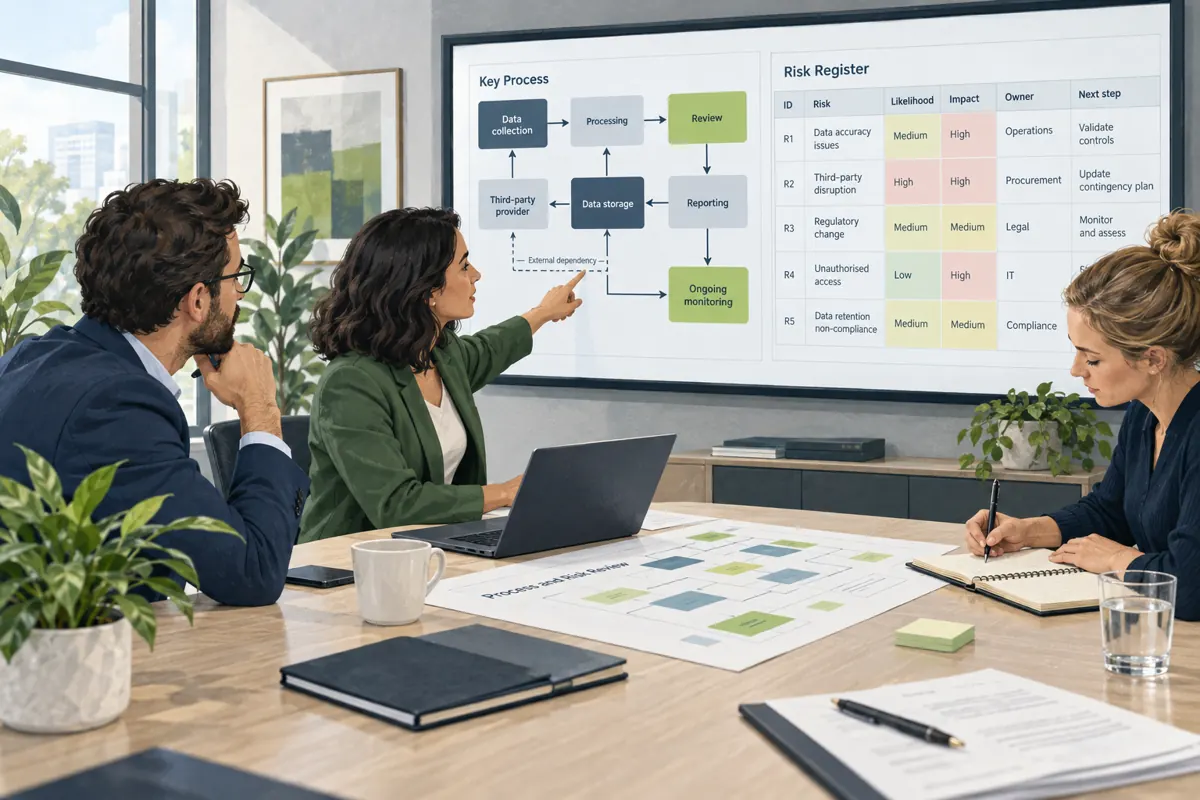
Ein geschützter Rechner allein macht noch keinen sicheren Geschäftsprozess. Informationen liegen in Anwendungen, werden per E-Mail versendet, in Gesprächen weitergegeben und von externen Dienstleistern verarbeitet. Wer ihren Schutz steuern möchte, muss diese Zusammenhänge kennen. Dafür werden Vertraulichkeit, Integrität und Verfügbarkeit gemeinsam betrachtet. Ein vertrauliches Dokument darf nicht beliebig einsehbar sein. Eine freigegebene Arbeitsanweisung muss unverändert und in der gültigen Fassung vorliegen. Eine wichtige Anwendung muss dann erreichbar sein, wenn der zugehörige Prozess sie benötigt.
Ein Managementsystem für Informationssicherheit, kurz ISMS, schafft die organisatorische Grundlage. Sie legen fest, welche Bereiche betrachtet werden, wer Entscheidungen trifft und wie erkannte Risiken bearbeitet werden. Die Technik bleibt dabei wesentlich. Ihre Auswahl und Kontrolle folgen jedoch einer nachvollziehbaren Bewertung der betrieblichen Anforderungen. Das hilft, Investitionen zu begründen und Lücken zwischen Fachbereichen und IT zu erkennen. Der BSI Standard 200-2 beschreibt hierfür eine etablierte methodische Orientierung.
PrivIQ unterstützt die Arbeit an Sicherheitsrichtlinien, Zugriffs- und Passwortvorgaben, Risikoanalysen sowie der Maßnahmenplanung. Die ergänzende Begleitung hilft, aus vorhandenen Unterlagen eine nutzbare Organisation zu entwickeln. Im Mittelpunkt steht eine Dokumentation, die Entscheidungen erklärt und im Alltag gepflegt werden kann. Ein freigegebenes Konzept soll zu den verwendeten Systemen und gelebten Abläufen passen. Vorlagen werden deshalb fachlich auf Ihren Betrieb bezogen. Ein Sicherheitsmanagement gewinnt seinen Wert durch umgesetzte Aufgaben und überprüfte Ergebnisse.
Auch Papierakten, Besprechungsräume und mündliche Auskünfte gehören in die Betrachtung, wenn dort relevante Informationen verarbeitet werden. So vermeiden Sie eine Zuständigkeitslücke zwischen digitalem Schutz, Personalorganisation und physischen Arbeitsbedingungen. Der vereinbarte Umfang bestimmt, welche Themen zuerst vertieft werden.
Für welche Ausgangslagen die Unterstützung sinnvoll ist
Der Einstieg kann durch eine Kundenanfrage ausgelöst werden, durch Wachstum, eine bevorstehende Prüfung oder wiederkehrende Unsicherheit über Zuständigkeiten. In kleineren Unternehmen sind hilfreiche Schutzmaßnahmen häufig vorhanden, aber nicht vollständig dokumentiert. Größere Organisationen müssen eher uneinheitliche Regelungen und verteilte Nachweise zusammenführen. In beiden Fällen lohnt sich eine Bestandsaufnahme, die das Bestehende anerkennt und offene Punkte sichtbar macht. Ein vollständiger Neustart ist nicht automatisch die beste Lösung.
Besonders relevant wird eine strukturierte Vorgehensweise, wenn Fachbereiche Anwendungen selbst beschaffen, mehrere Standorte dieselben Dienste nutzen oder Dienstleister weitreichende Zugriffe erhalten. Dann müssen technische Kontrollen mit Freigaben, Vertragsanforderungen und Vertretungsregeln zusammenpassen. Ein Unternehmen kann beispielsweise eine starke Anmeldung einsetzen und trotzdem ein Risiko behalten, wenn ausgeschiedene Beschäftigte in einer zweiten Anwendung weiterhin berechtigt sind. Die organisatorische Verbindung entscheidet, ob einzelne Schutzmaßnahmen zusammenwirken.
Die Zusammenarbeit richtet sich an Geschäftsleitungen, Verantwortliche für Informationssicherheit, IT-Leitungen und Fachbereiche, die belastbare Entscheidungen treffen müssen. Datenschutz, Personalabteilung und Einkauf werden dort einbezogen, wo ihre Prozesse betroffen sind. Damit ist die Aufgabe weder auf eine einzelne Person noch auf eine Softwareeinführung begrenzt. Jede beteiligte Rolle benötigt verständliche Aufgaben und einen realistischen Zeitrahmen.
Im Erstgespräch betrachten wir, welche Anforderungen Sie erfüllen möchten und welche Unterstützung dafür sinnvoll ist. Dazu können interne Sicherheitsziele, Kundenanforderungen und die Vorbereitung auf ISO 27001 gehören. Ob zusätzlich besondere gesetzliche Pflichten gelten, wird getrennt betrachtet. Ein allgemeines Sicherheitskonzept ersetzt weder eine konkrete Einordnung Ihres Unternehmens noch eine unabhängige Zertifizierungsentscheidung.
KI-generierte Illustration
Vom Bestand zu einem verbindlichen Maßnahmenplan
Zu Beginn werden die relevanten Geschäftsprozesse und vorhandenen Unterlagen erfasst. Dazu gehören Richtlinien, Systemübersichten, Berechtigungskonzepte, bisherige Risikoanalysen und Nachweise zu bereits umgesetzten Maßnahmen. Es ist hilfreich, jede Unterlage mit verantwortlicher Stelle und Gültigkeitsstand zu verbinden. Veraltete Dokumente werden nicht einfach neben neuen Versionen weitergeführt. Die Bestandsaufnahme klärt auch, welche Informationen fehlen und wer sie beschaffen kann.
Danach beschreiben Sie den Schutzbedarf wichtiger Prozesse. Welche Folgen hätte ein Ausfall, eine unberechtigte Offenlegung oder eine falsche Verarbeitung? Die Antworten der Fachbereiche bilden die Grundlage für die spätere Priorisierung. Dabei sollten kurze Unterbrechungen und länger anhaltende Störungen unterschieden werden. Auch die Abhängigkeit von einem einzelnen Dienstleister oder einer nur wenigen Personen bekannten Arbeitsweise kann relevant sein. So entsteht ein Bild der tatsächlichen Betriebsrisiken.
Aus den erkannten Abweichungen werden konkrete Aufgaben. Eine brauchbare Maßnahme nennt das angestrebte Ergebnis, eine zuständige Person, einen Termin und einen Nachweis der Erledigung. Die Formulierung „Berechtigungen verbessern“ reicht dafür nicht aus. Aussagekräftiger ist die Aufgabe, für eine bestimmte Anwendung die vorhandenen Konten mit den freigegebenen Rollen abzugleichen, Abweichungen zu bearbeiten und das Ergebnis von der fachlich verantwortlichen Stelle bestätigen zu lassen.
Die Geschäftsleitung entscheidet über Prioritäten und verbleibende Risiken. Aufgaben werden nicht allein nach ihrer einfachen Erledigung sortiert. Ein aufwendiger Wiederherstellungstest kann wichtiger sein als die sprachliche Überarbeitung einer bereits brauchbaren Richtlinie. PrivIQ begleitet die strukturierte Bearbeitung und Dokumentation. Die Umsetzung technischer Änderungen erfolgt mit den dafür verantwortlichen Personen und den vereinbarten Dienstleistern. So bleiben Auftrag, Ausführung und Kontrolle nachvollziehbar getrennt.
Richtlinien verständlich in den Arbeitsalltag übersetzen
Eine Sicherheitsrichtlinie sollte erklären, welches Verhalten erwartet wird und wo Beschäftigte Hilfe erhalten. Lange Sammlungen allgemeiner Verbote helfen wenig, wenn eine konkrete Situation offenbleibt. Regeln zur mobilen Arbeit müssen etwa beantworten, wie Unterlagen aufbewahrt werden, welche Geräte zulässig sind und wie ein Verlust gemeldet wird. Für privilegierte Zugriffe brauchen die zuständigen Personen zusätzliche Vorgaben, die zu ihren tatsächlichen Aufgaben passen.
Die Abstimmung mit den Fachbereichen zeigt, ob eine Regel umsetzbar ist. Wird ein bestimmter Übertragungsweg ausgeschlossen, muss ein geeigneter Weg für den notwendigen Informationsaustausch verfügbar sein. Gibt es Ausnahmen, benötigen diese eine verantwortete Entscheidung und eine zeitliche Überprüfung. Andernfalls entstehen informelle Nebenwege, die in keiner Dokumentation erscheinen. Sicherheit wird praktikabler, wenn begründete Anforderungen mit einem gangbaren Ablauf verbunden sind.
PrivIQ unterstützt den Richtlinienaufbau und die Zusammenführung relevanter Nachweise. Dazu gehört eine klare Unterscheidung zwischen freigegebenen Vorgaben, Entwürfen und dokumentierten Ausnahmen. Für Ihre interne Organisation legen Sie fest, wer Inhalte prüft, freigibt und bei Änderungen der Arbeitsabläufe aktualisiert. Ein Dokument erhält dadurch eine zuständige Stelle. Es bleibt nicht als einmalige Projektdatei ohne weiteren Bezug bestehen.
Schulungen ergänzen diese Arbeit. Beschäftigte müssen nicht jede technische Einzelheit kennen, wohl aber die für ihre Rolle wichtigen Handlungen. Die Meldung einer verdächtigen Nachricht, der sichere Umgang mit Unterlagen und die Rückgabe von Zugriffsrechten lassen sich anhand eigener Abläufe verständlich machen. Rückfragen aus Schulungen liefern zugleich Hinweise auf unklare Prozesse. Die Auswertung solcher Rückmeldungen kann helfen, Richtlinien gezielt zu verbessern und praktische Hürden früh zu beseitigen.
KI-generierte Illustration
Nachweise aufbauen und ihre Aussagekraft prüfen
Für eine interne Kontrolle oder Auditvorbereitung genügt die Existenz einer Datei nicht. Eine Richtlinie belegt zunächst eine Vorgabe. Ob diese Vorgabe umgesetzt wird, zeigen andere Informationen. Dazu können Freigabeprotokolle, Stichproben aus Berechtigungsprüfungen, Ergebnisse von Wiederherstellungstests oder die Bearbeitung erkannter Abweichungen gehören. Eine gute Nachweisstruktur verbindet die Anforderung mit dem passenden Beleg und dessen zeitlichem Bezug. Dadurch wird erkennbar, was tatsächlich geprüft wurde.
Die Dokumentation sollte auch ihre Grenzen zeigen. Wurde nur eine Anwendung betrachtet, gilt das Ergebnis nicht automatisch für die gesamte Systemlandschaft. Wurde eine Datensicherung technisch abgeschlossen, ist damit ihre Wiederherstellbarkeit noch nicht nachgewiesen. Solche Unterscheidungen schützen vor falscher Sicherheit und erleichtern die sachliche Kommunikation mit Prüfern. Offene Punkte werden als Aufgaben geführt, statt durch eine allgemeine Erledigt-Markierung zu verschwinden.
PrivIQ begleitet die Auditvorbereitung und hilft, verstreute Informationen in eine nachvollziehbare Struktur zu bringen. Umfang, Prüfkriterien und benötigte Nachweise werden auf Ihr Vorhaben abgestimmt. Eine Zertifizierung wird dadurch nicht zugesichert. Die Bewertung durch eine unabhängige Zertifizierungsstelle und die tatsächliche Umsetzung im Unternehmen bleiben eigenständige Bestandteile. Für Ihre Planung ist entscheidend, dass fehlende Belege und fachliche Lücken rechtzeitig sichtbar werden.
Bewahren Sie sensible Nachweise mit angemessenen Zugriffsrechten auf. Sicherheitsdokumente können selbst schutzbedürftige Informationen enthalten, etwa interne Systembeziehungen oder noch offene Schwachstellen. Für externe Anfragen wird deshalb geprüft, welche Auskunft erforderlich ist und welcher Detaillierungsgrad zum Zweck passt. Eine abgestimmte Zusammenfassung kann geeigneter sein als die unkontrollierte Weitergabe vollständiger interner Unterlagen.
Den Sicherheitsprozess dauerhaft betreiben
Nach der ersten Umsetzung beginnt die regelmäßige Pflege. Neue Anwendungen, veränderte Aufgaben und zusätzliche Dienstleister können bestehende Bewertungen verändern. Deshalb braucht das Managementsystem feste Überprüfungstermine und anlassbezogene Auslöser. Eine wesentliche Prozessänderung sollte nicht bis zur nächsten allgemeinen Jahresrunde unberücksichtigt bleiben. Verantwortliche müssen erkennen können, wann eine frühere Annahme nicht mehr trägt und eine Entscheidung erneut getroffen werden muss.
Für die Steuerung eignen sich wenige aussagekräftige Kennzahlen. Offene Maßnahmen werden mit ihrer Bedeutung und Überfälligkeit betrachtet. Bei Schulungen zählen neben Teilnahmebelegen auch erkennbare Verständnisprobleme. Bei Kontrollen ist relevant, welche Bereiche abgedeckt wurden und ob wiederholt dieselben Abweichungen auftreten. Eine möglichst große Zahl abgeschlossener Aufgaben sagt wenig aus, wenn gerade die wesentlichen Risiken ungelöst bleiben. Besprechungen sollten deshalb zu konkreten Entscheidungen führen.
Die Zusammenarbeit mit PrivIQ wird an Ihrer vorhandenen Organisation ausgerichtet. Sie bestimmen gemeinsam, welche Themen intern verantwortet werden und wo operative Begleitung benötigt wird. Die Plattform unterstützt die strukturierte Arbeit mit Dokumentation, Risiken und Maßnahmen. Die fachlichen Entscheidungen bleiben mit den zuständigen Rollen Ihres Unternehmens verbunden. Damit entsteht ein Sicherheitsprozess, der auch bei personellen Wechseln verständlich weitergeführt werden kann.
Für ein erstes Gespräch reichen Ihr Anlass, die ungefähre organisatorische Größe und ein Überblick über vorhandene Unterlagen. Wenn ein Audit oder eine Kundenanforderung den Termin vorgibt, nennen Sie auch diesen Rahmen. Daraus lässt sich der nächste sinnvolle Arbeitsschritt ableiten. Umfang und Aufwand richten sich nach Ausgangslage und vereinbarter Unterstützung. Eine pauschale Fertigstellungsfrist wäre ohne diese Informationen nicht belastbar.
Häufige Fragen
Nein. Fachbereiche kennen die Folgen von Ausfällen und falschen Informationen. Die IT setzt technische Schutzmaßnahmen um. Die Geschäftsleitung verantwortet Prioritäten und Ressourcen. Ein tragfähiger Prozess verbindet diese Beiträge und berücksichtigt zusätzlich Personal, Räume und externe Dienstleister.
Nein. Die Plattform und die operative Begleitung unterstützen den Aufbau Ihrer Organisation und die Auditvorbereitung. Eine Zertifizierung erfordert eine gesonderte Prüfung durch eine dafür geeignete unabhängige Stelle. Der konkrete Prüfungsumfang muss zu Ihrem Unternehmen passen.
Ja, wenn Inhalt, Gültigkeit und Zuständigkeit geklärt sind. Zunächst werden bestehende Unterlagen gesichtet. Fachlich passende Dokumente können eine Grundlage bilden. Widersprüche, fehlende Freigaben und nicht mehr zutreffende Regelungen werden gezielt bearbeitet.
Datenschutz betrifft den Schutz personenbezogener Daten und die Rechte betroffener Menschen. Informationssicherheit umfasst auch andere Informationen und betriebliche Verfügbarkeit. Viele Maßnahmen überschneiden sich. Die jeweiligen Ziele, Bewertungen und Zuständigkeiten bleiben dennoch unterscheidbar.
Hilfreich sind Ihr konkreter Anlass, die wichtigsten Geschäftsprozesse und eine kurze Übersicht vorhandener Sicherheitsunterlagen. Sensible Dokumente müssen Sie nicht unaufgefordert versenden. Der geeignete Austausch und der weitere Umfang werden im Gespräch abgestimmt.
Drei Ratgeber zu Informationssicherheit
Passende Einordnungen und konkrete Schritte für Ihren Arbeitsalltag.
Ein klarer Geltungsbereich, verteilte Verantwortung und überprüfbare Aufgaben erleichtern den Einstieg in ein Informationssicherheitsmanagement.
Der Schutzbedarf verbindet Informationen und Systeme mit den Folgen eines Schadens. So gelangen Sie zu begründeten Prioritäten.
Gute Auditvorbereitung verbindet Anforderungen, Verantwortliche und überprüfbare Belege. Eine geordnete Ablage allein reicht dafür nicht.
Quellen und weiterführende Informationen
Redaktioneller Stand September 2026. Die Einordnung hängt vom konkreten Sachverhalt ab.
Bringen Sie Struktur in Ihre Sicherheitsorganisation
Besprechen Sie mit PrivIQ, welche Risiken, Richtlinien und Nachweise aktuell Aufmerksamkeit benötigen. Gemeinsam klären wir den Ausgangspunkt und eine passende Form der Unterstützung.