Ratgeber · Datenschutzmanagement
Die ersten Entscheidungen bei einem Datenschutzvorfall
Ein falsch adressierter Anhang, ein verlorenes Gerät oder ein unberechtigter Zugriff kann personenbezogene Daten betreffen. In den ersten Stunden braucht Ihr Unternehmen einen klaren Ablauf für Meldung, Eindämmung und Bewertung. Dieser Ratgeber erklärt die organisatorischen Schritte und zeigt, welche Informationen für eine belastbare Entscheidung über weitere Maßnahmen benötigt werden.
KI-generierte Illustration
Den Hinweis aufnehmen und intern weitergeben
Erfassen Sie zunächst, was beobachtet wurde und wann die zuständige Stelle davon erfahren hat. Beschäftigte sollten einen möglichen Vorfall früh melden können, ohne bereits eine abschließende rechtliche Bewertung abzugeben. Gerade bei einem Fehlversand stehen häufig nur wenige Tatsachen fest. Diese reichen aus, um die vorgesehene interne Anlaufstelle einzubeziehen und die weitere Bearbeitung zu beginnen.
Unterscheiden Sie gesicherte Erkenntnisse und Vermutungen. Notieren Sie beispielsweise, dass eine Nachricht an einen falschen Empfänger versendet wurde. Ob dieser den Anhang geöffnet oder weitergegeben hat, ist möglicherweise noch unbekannt. Solche Unsicherheiten müssen sichtbar bleiben. Sie werden gezielt geklärt und dürfen nicht vorschnell als unproblematisch oder als nachgewiesener Schaden dargestellt werden.
Ein funktionierender Meldeweg berücksichtigt auch Abwesenheiten. Klären Sie im Voraus, wer bei Urlaub oder außerhalb üblicher Besetzungszeiten entscheidet. Ein persönliches Postfach ohne Vertretung ist dafür anfällig. Die Bearbeitung sollte an einer verlässlichen Zuständigkeit hängen und nicht davon abhängen, dass zufällig eine bestimmte Person erreichbar ist.
Schaden begrenzen und Informationen erhalten
Veranlassen Sie passende Sofortmaßnahmen, sobald der Sachverhalt dies erlaubt. Das kann das Sperren eines kompromittierten Kontos, das Beenden einer Freigabe oder das Unterbrechen eines fehlerhaften Versands sein. Zuständige Fachleute sollten dabei die Auswirkungen auf den Betrieb berücksichtigen. Ein unkoordiniertes Abschalten kann notwendige Informationen vernichten oder weitere Probleme verursachen.
Sichern Sie relevante Nachweise in angemessenem Umfang. Zeitpunkte, betroffene Systeme und vorhandene Protokolle helfen bei der späteren Rekonstruktion. Die Sicherung soll zielgerichtet erfolgen und keinen neuen unkontrollierten Datenbestand erzeugen. Legen Sie fest, wer Zugriff auf die Fallunterlagen erhält. Auch ein Vorfallsbericht kann vertrauliche Informationen über betroffene Personen enthalten.
Bei einem externen Empfänger kann eine sachliche Kontaktaufnahme erforderlich sein, um den weiteren Umgang mit irrtümlich übermittelten Daten zu klären. Eine Löschbestätigung ist eine wichtige Information, beseitigt aber nicht automatisch sämtliche Risiken. Die Bewertung muss weiterhin Datenarten, mögliche Kenntnisnahme und weitere Umstände des konkreten Falls berücksichtigen.
KI-generierte Illustration
Auswirkungen auf Menschen systematisch bewerten
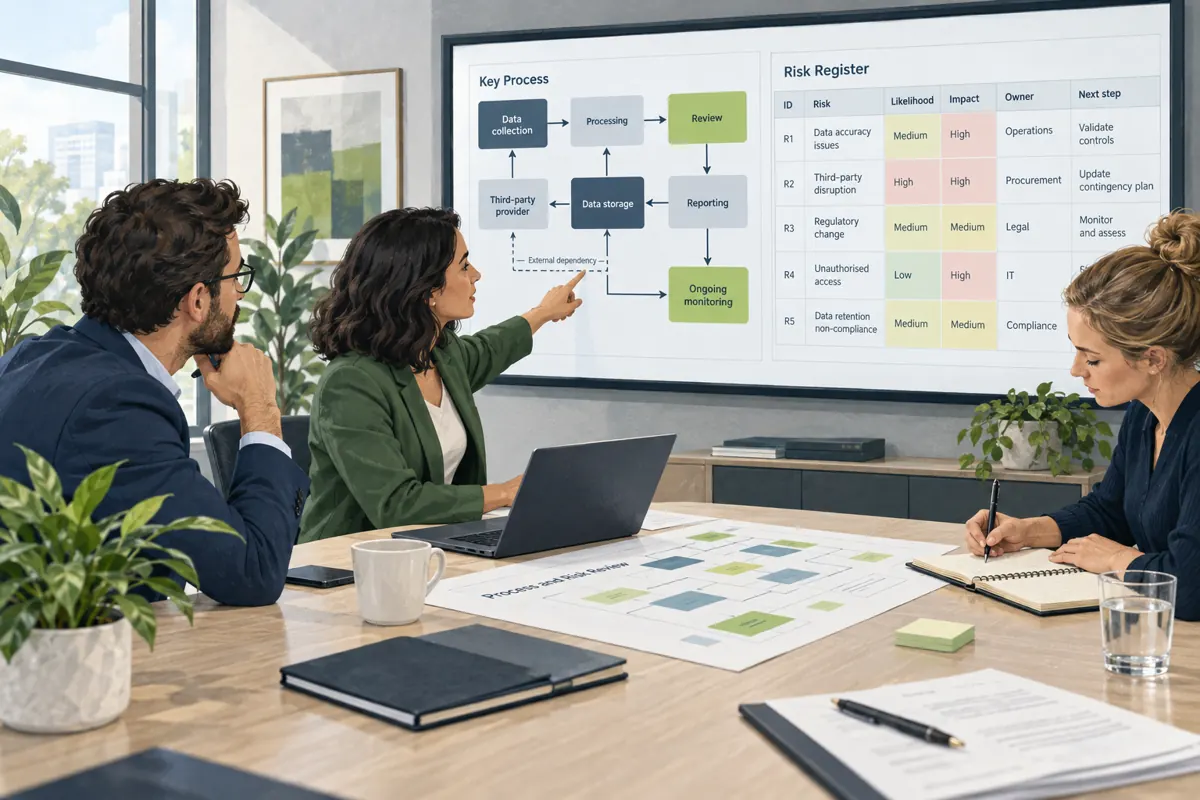
Die Datenschutzbewertung richtet sich auf mögliche Folgen für die Rechte und Freiheiten natürlicher Personen. Prüfen Sie, welche Informationen betroffen sind und wie diese missbraucht werden könnten. Finanzdaten, vertrauliche Personalunterlagen oder Zugangsinformationen können unterschiedliche Folgen haben. Auch Kombinationen zunächst unscheinbarer Angaben können für Betroffene erheblich sein. Die reine Anzahl der Datensätze genügt deshalb nicht als Maßstab.
Berücksichtigen Sie die Umstände des Zugriffs und vorhandene Schutzmaßnahmen. Waren Informationen wirksam verschlüsselt und die Schlüssel getrennt geschützt? Handelt es sich um einen bekannten Empfänger oder eine unkontrollierte Veröffentlichung? Welche Personen sind betroffen und gibt es besondere Schutzbedürfnisse? Diese Fragen helfen, Wahrscheinlichkeit und mögliche Schwere der Folgen nachvollziehbar zu beurteilen.
Dokumentieren Sie die Bewertung mit ihren Grundlagen. Wenn Informationen fehlen, halten Sie fest, wie sie beschafft werden und welche vorläufige Entscheidung getroffen wird. Binden Sie die Datenschutzfunktion und erforderliche technische oder rechtliche Fachkenntnis ein. Eine Risikobewertung sollte nicht aus einem einzigen angekreuzten Feld bestehen, dessen Bedeutung später niemand erläutern kann.
Meldepflicht und Benachrichtigung getrennt prüfen
Artikel 33 DSGVO sieht eine Meldung an die zuständige Aufsichtsbehörde vor, außer die Verletzung führt voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten natürlicher Personen. Eine erforderliche Meldung ist unverzüglich und möglichst binnen 72 Stunden nach Bekanntwerden vorzunehmen. Bei Verzögerung ist eine Begründung beizufügen. Die Organisation muss deshalb den Kenntnisstand und den zeitlichen Ablauf sorgfältig erfassen.
Für die Benachrichtigung betroffener Personen gilt eine gesonderte Prüfung nach Artikel 34 DSGVO. Sie knüpft grundsätzlich an ein voraussichtlich hohes Risiko an und enthält eigene Voraussetzungen und Ausnahmen. Verwechseln Sie diese Entscheidung nicht mit der Behördenmeldung. Je nach Sachverhalt können unterschiedliche Ergebnisse oder zusätzlich erforderliche Schutzmaßnahmen entstehen.
Sind noch nicht alle Angaben verfügbar, sieht die DSGVO unter bestimmten Voraussetzungen eine schrittweise Bereitstellung vor. Warten auf vollständige technische Gewissheit ist daher keine allgemeine Lösung für laufende Fristen. Legen Sie fest, wer eine Meldung erstellt, fachlich freigibt und Ergänzungen nachliefert. Eine bloß intern vorbereitete Nachricht ist noch keine übermittelte Meldung.
KI-generierte Illustration
Klar kommunizieren und den Fall dokumentieren
Informationen an Betroffene müssen verständlich sein und die konkrete Situation erläutern. Beschreiben Sie, was bekannt ist, welche möglichen Folgen bestehen und welche Schritte sinnvoll sind. Vermeiden Sie Beschwichtigungen ohne Grundlage. Ebenso wenig helfen technische Einzelheiten, aus denen sich keine Handlung ableiten lässt. Die Kommunikation sollte Menschen ermöglichen, sich angemessen zu schützen.
Intern benötigen verschiedene Stellen unterschiedliche Informationen. Die IT braucht technische Details, die Leitung einen Überblick über Auswirkungen und Entscheidungen, die Kundenbetreuung gegebenenfalls abgestimmte Antworten. Verteilen Sie Fallunterlagen nach Bedarf. Eine breite Weiterleitung des vollständigen Berichts kann zusätzliche Vertraulichkeitsprobleme schaffen. Benennen Sie außerdem eine zuständige Person für Rückfragen.
Artikel 33 verlangt eine Dokumentation von Verletzungen des Schutzes personenbezogener Daten. Halten Sie Tatsachen, Auswirkungen und Abhilfemaßnahmen fest. Auch eine Entscheidung gegen eine Meldung muss fachlich nachvollziehbar sein. Ergänzen Sie den Verlauf, wenn neue Erkenntnisse die Bewertung verändern. So bleibt sichtbar, welche Entscheidung auf welchem damaligen Kenntnisstand beruhte.
Nach dem Vorfall die Ursache dauerhaft bearbeiten
Nach der akuten Bearbeitung folgt die Ursachenanalyse. Ein Fehlversand kann auf eine missverständliche Auswahl, zu weitgehende Berechtigungen oder einen unklaren Freigabeprozess zurückgehen. Die Feststellung menschlicher Fehler erklärt allein noch nicht, wie eine Wiederholung verhindert werden kann. Untersuchen Sie deshalb auch die Arbeitsbedingungen und die Gestaltung des Ablaufs.
Leiten Sie konkrete Maßnahmen mit Verantwortlichkeit und überprüfbarem Ergebnis ab. Eine Schulung kann sinnvoll sein, reicht aber möglicherweise ohne technische Anpassung nicht aus. Prüfen Sie beispielsweise Empfängerauswahl, Freigaben oder Kontoschutz. Anschließend wird bewertet, ob die Änderung tatsächlich umgesetzt wurde und das erkannte Problem verringert. Ein erledigter Eintrag sollte durch einen passenden Nachweis gestützt sein.
Üben Sie den Ablauf später mit einem fiktiven Szenario. Damit lässt sich prüfen, ob Meldewege und Vertretungen inzwischen funktionieren. PrivIQ unterstützt die Organisation von Datenschutzprozessen und die fachliche Begleitung. Ein dokumentierter Vorfallsprozess ergänzt Verzeichnisse und Schutzmaßnahmen, weil er im entscheidenden Moment klare Zuständigkeiten und nachvollziehbare Entscheidungen ermöglicht.
Häufige Fragen
Nein. Es muss geprüft werden, ob der Schutz personenbezogener Daten verletzt wurde. Ein technischer Ausfall kann relevant sein, muss es aber nicht. Der konkrete Sachverhalt entscheidet über die datenschutzrechtliche Einordnung.
Laufende gesetzliche Fristen müssen berücksichtigt werden. Die DSGVO ermöglicht unter Voraussetzungen ergänzende Angaben in Schritten. Organisieren Sie daher früh eine fachliche Bewertung anhand des verfügbaren Kenntnisstands.
Die Benachrichtigung wird gesondert nach Artikel 34 DSGVO geprüft. Maßgeblich sind insbesondere ein voraussichtlich hohes Risiko und die dort geregelten Voraussetzungen. Sie folgt nicht automatisch aus jeder internen Vorfallsmeldung.
Ein Rückruf kann eine Sofortmaßnahme sein, beweist aber nicht allein, dass keine Kenntnisnahme stattfand. Prüfen Sie den tatsächlichen Erfolg und bewerten Sie die verbleibenden Risiken.
Nennen Sie den beobachteten Sachverhalt, Zeitpunkt, betroffene Anwendung und bekannte Datenarten. Kennzeichnen Sie Unsicherheiten. Die meldende Person muss noch keine abschließende Bewertung oder vollständige Untersuchung vorlegen.
Weiterlesen zum Thema
Passende Einordnungen und konkrete Schritte für Ihren Arbeitsalltag.
PrivIQ verbindet Software für Ihre Datenschutzorganisation mit fachlicher Begleitung.
Ein Verzeichnis der Verarbeitungstätigkeiten soll zeigen, welche personenbezogenen Daten Ihr Unternehmen zu welchen Zwecken verarbeitet.
Ein neuer Dienstleister kann personenbezogene Daten speichern, auswerten oder im Support einsehen.
Quellen und weiterführende Informationen
Redaktioneller Stand September 2026. Die Einordnung hängt vom konkreten Sachverhalt ab.
Einen belastbaren Vorfallsprozess vorbereiten
Besprechen Sie mit PrivIQ, wie interne Meldung, Bewertung und Dokumentation in Ihre Datenschutzorganisation eingebunden werden können.