KI-generierte Illustration
KI-generierte Illustration
Compliance / Biberach an der Riß / Landkreis Biberach
Leistungen und Nachweise für Ihre betrieblichen Compliance-Aufgaben
Informationssicherheit in Biberach an der Riß – Umsetzung vorbereiten
Unternehmen in Biberach an der Riß können mit PrivIQ die Informationssicherheit anhand ihrer tatsächlichen Geschäftsprozesse organisieren. Für eine interne Kontrolle oder Auditvorbereitung genügt die Existenz einer Datei nicht. Eine Richtlinie belegt zunächst eine Vorgabe. Ob diese Vorgabe umgesetzt wird, zeigen andere Informationen. Dazu können Freigabeprotokolle, Stichproben aus Berechtigungsprüfungen, Ergebnisse von Wiederherstellungstests oder die Bearbeitung erkannter Abweichungen gehören. Eine gute Nachweisstruktur verbindet die Anforderung mit dem passenden Beleg und dessen zeitlichem Bezug. Dadurch wird erkennbar, was tatsächlich geprüft wurde.
NIS2 auf vorhandene Sicherheitsmaßnahmen und Nachweise aufbauen
Viele Unternehmen beginnen bei der Umsetzung nicht bei null. Es gibt bereits Datensicherungen, Anmeldeverfahren, Richtlinien und vertragliche Regelungen mit Dienstleistern. Die entscheidende Frage lautet, ob diese Maßnahmen den relevanten Umfang abdecken, zusammen passen und nachweisbar betrieben werden. Eine strukturierte Lückenanalyse vergleicht vorhandene Abläufe mit den anwendbaren Anforderungen. Sie trennt fehlende Dokumentation von fehlender Umsetzung und von Maßnahmen, deren Wirksamkeit noch nicht geprüft wurde.
Datenschutzprozesse und vorhandene Unterlagen gemeinsam erfassen
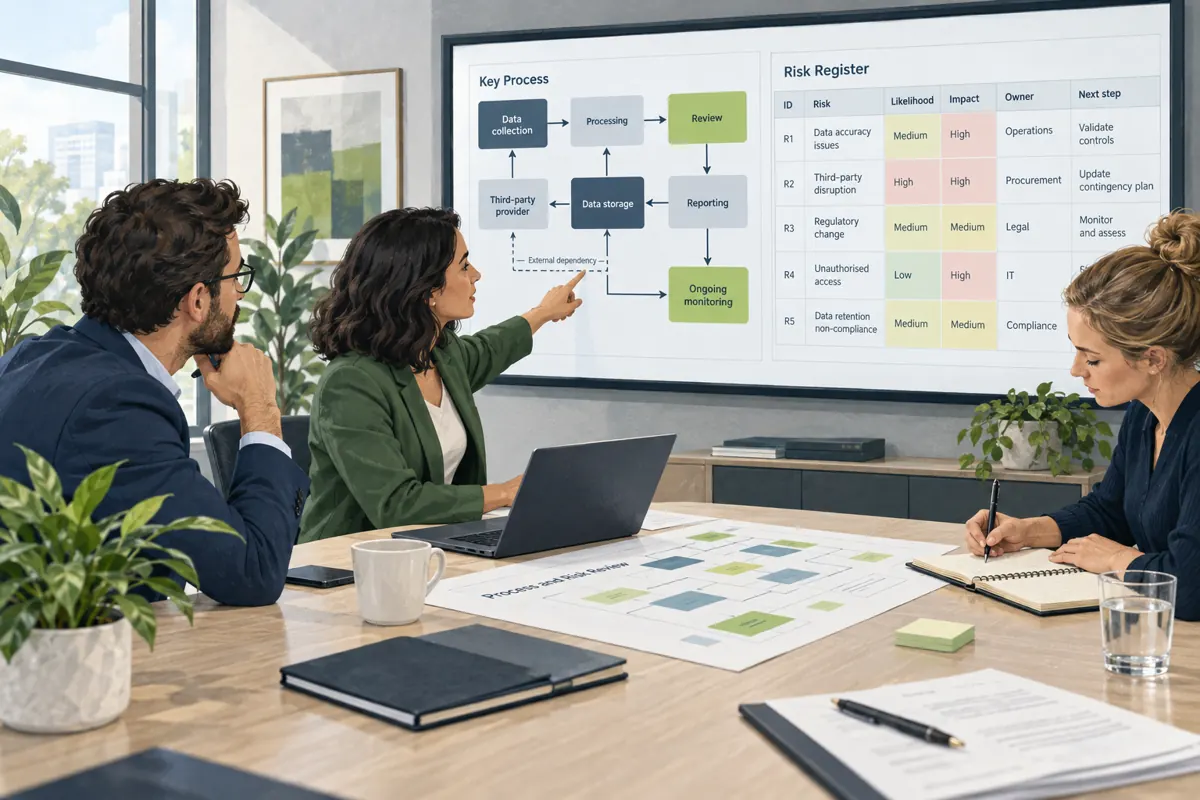
Anschließend besprechen wir ausgewählte Abläufe mit den zuständigen Personen. Ein Bewerbungsprozess lässt sich beispielsweise vom Eingang der Unterlagen über die Entscheidung bis zur späteren Aufbewahrung verfolgen. Dabei werden Datenarten, Empfänger und Zugriffsberechtigungen sichtbar. Dasselbe Vorgehen kann für Kundenbetreuung oder Beschäftigtenverwaltung genutzt werden. Maßgeblich ist der fachliche Zweck einer Verarbeitung und nicht ausschließlich der Name des verwendeten Programms.
Informationssicherheit in Biberach an der Riß – Nachweise ordnen
PrivIQ unterstützt Unternehmen in Biberach an der Riß dabei, Sicherheitsentscheidungen mit verantwortlichen Rollen und Nachweisen zu verbinden. Zu Beginn werden die relevanten Geschäftsprozesse und vorhandenen Unterlagen erfasst. Dazu gehören Richtlinien, Systemübersichten, Berechtigungskonzepte, bisherige Risikoanalysen und Nachweise zu bereits umgesetzten Maßnahmen. Es ist hilfreich, jede Unterlage mit verantwortlicher Stelle und Gültigkeitsstand zu verbinden. Veraltete Dokumente werden nicht einfach neben neuen Versionen weitergeführt. Die Bestandsaufnahme klärt auch, welche Informationen fehlen und wer sie beschaffen kann.
KI Governance mit Kenntnissen für die jeweilige Aufgabe verbinden
Beschäftigte brauchen Kenntnisse, die zu ihren Aufgaben und den eingesetzten Anwendungen passen. Ein allgemeiner Überblick kann eine gemeinsame Grundlage schaffen. Für die konkrete Verwendung sind ergänzende Beispiele und Übungen sinnvoll. Eine Person, die Texte entwirft, muss andere Entscheidungen treffen als jemand, der eine Anwendung freigibt oder deren Ergebnisse fachlich bewertet. Die Lernplanung sollte diese Unterschiede berücksichtigen und vorhandene Erfahrung einbeziehen.
Gefährdungsbeurteilungen mit überprüfbaren Schutzmaßnahmen verbinden
PrivIQ unterstützt die digitale Führung von Gefährdungsbeurteilungen. Fachlich geeignete Personen beschreiben die konkrete Tätigkeit und bewerten die Arbeitsbedingungen. Die Organisation legt fest, wer Schutzmaßnahmen umsetzt und ihre Ergebnisse prüft. Jede Aufgabe braucht einen verständlichen Zielzustand. Beschaffung, Einführung und Wirksamkeitsprüfung können unterschiedliche Zuständigkeiten erfordern und werden deshalb als zusammenhängende Schritte mit verantwortlichen Personen dokumentiert.
Hinweisgeberschutz mit vorhandenen Abläufen und Vertretungen planen
Zu Beginn nehmen wir vorhandene Meldewege und Regelungen auf. Gibt es eine bestehende Anlaufstelle, eine interne Richtlinie oder bereits benannte Bearbeitende? Welche Kanäle kennen die Beschäftigten und welche Personengruppen sollen Zugang erhalten? Die Antworten zeigen, was weiterverwendet werden kann und wo ein neuer Ablauf erforderlich ist. Vorhandene Erfahrung soll dabei erhalten bleiben, solange sie mit den benötigten Anforderungen vereinbar ist.
Compliance Schulungen nach Lernzielen und Zielgruppen planen
Berücksichtigen Sie vorhandene Erfahrung, Sprache und Arbeitsumgebung. Eine Person ohne regelmäßigen Bildschirmzugang benötigt andere organisatorische Voraussetzungen als ein Team mit festem digitalen Arbeitsplatz. Führungskräfte, Fachverantwortliche und gelegentliche Anwender haben unterschiedliche Aufgaben. Im BSI-Baustein zur Sensibilisierung und Schulung wird für Informationssicherheit die Ausrichtung an Zielgruppen und Verantwortlichkeiten hervorgehoben. Die praktische Planung sollte diese Unterschiede deshalb ausdrücklich berücksichtigen und nicht nur nach Abteilungsnamen ordnen.
Fragen zur Zusammenarbeit mit PrivIQ
Welche Angaben braucht PrivIQ zur Sicherheitsorganisation?
Beschreiben Sie wichtige Prozesse, eingesetzte Systeme, verantwortliche Personen und bestehende Schutzmaßnahmen. Hilfreich sind auch bekannte Abhängigkeiten von Dienstleistern. Daraus wird der vereinbarte Betrachtungsumfang bestimmt, bevor Risiken bewertet und konkrete Maßnahmen mit passenden Nachweisen geplant werden.
Wie werden Sicherheitsrichtlinien im Alltag nutzbar?
Vorgaben müssen zu den tatsächlichen Aufgaben passen und einen gangbaren Ablauf beschreiben. Zuständige Fachbereiche prüfen deshalb, ob Regeln praktisch umgesetzt werden können. Freigegebene Fassungen, begründete Ausnahmen und spätere Änderungen bleiben voneinander unterscheidbar und erhalten verantwortliche Stellen.
Wann ist ein Wiederherstellungsnachweis aussagekräftig?
Ein erfolgreich gespeichertes Backup zeigt noch nicht, dass ein Prozess wieder arbeitsfähig wird. Ein geeigneter Test betrachtet die Wiederherstellung und ihre tatsächlichen Ergebnisse. Verantwortliche dokumentieren den geprüften Umfang, erkannte Abweichungen und noch erforderliche Maßnahmen zur Verbesserung.
Was bleibt bei Sicherheitsentscheidungen in Ihrer Organisation?
Die Geschäftsleitung entscheidet über Prioritäten und verbleibende Risiken. Fachbereiche und IT liefern die benötigten Informationen und setzen vereinbarte Maßnahmen um. PrivIQ begleitet die strukturierte Bearbeitung und Dokumentation. Auftrag, technische Ausführung und Kontrolle erhalten ausdrücklich benannte Zuständigkeiten.
Für Unternehmen in Biberach an der Riß richtet sich der Einstieg in die Informationssicherheit nach den wichtigen Geschäftsprozessen und bestehenden Schutzmaßnahmen. Beschreiben Sie Ihre Systeme, zuständigen Personen und bekannte Abhängigkeiten von Dienstleistern. PrivIQ betrachtet vorhandene Richtlinien, Risikoanalysen und Nachweise im vereinbarten Umfang. Offene Punkte werden mit Verantwortung und nächstem Arbeitsschritt festgehalten. So entsteht eine Grundlage für Prioritäten und überprüfbare Maßnahmen, deren technische Umsetzung mit Ihrer IT abgestimmt werden muss.
Informationssicherheit in Biberach an der Riß mit PrivIQ anfragen
Nennen Sie für Ihr Anliegen in Biberach an der Riß den vorhandenen Stand Ihrer Informationssicherheit und eine erreichbare Kontaktperson. Beschreiben Sie die zuerst zu klärende Aufgabe. PrivIQ bespricht den passenden Softwareumfang und die benötigte fachliche Begleitung. Übermitteln Sie keine Kennwörter, sensiblen Beschäftigtenangaben oder vertraulichen Fallakten.